
No_proxy là gì? Cách thiết lập bỏ qua proxy đúng cách
No_proxy là biến môi trường liệt kê những địa chỉ được phép đi thẳng, không qua proxy, dù hệ thống đã cấu hình proxy cho mọi kết nối khác. Nó giúp máy chủ nội bộ, localhost và dịch vụ trong mạng công ty vẫn chạy nhanh và đúng. Bài này ProxyVN giải thích cơ chế, cú pháp tương thích nhiều công cụ, cách đặt trên từng hệ điều hành và những lỗi dễ gặp. Tham khảo dịch vụ tại ProxyVN.
No_proxy là gì trong cấu hình mạng
No_proxy là một danh sách ngoại lệ đi kèm các biến http_proxy và https_proxy. Khi một chương trình chuẩn bị gửi yêu cầu, nó đọc biến proxy để biết đi đường nào, rồi đọc no_proxy để xem địa chỉ đích có thuộc diện ngoại lệ không. Nếu có, yêu cầu đi thẳng tới đích.

No_proxy trong cấu hình mạng
Biến này không phải một chuẩn chính thức do tổ chức nào ban hành. Nó là quy ước xuất hiện từ thời các công cụ Unix đầu tiên, rồi mỗi chương trình tự hiểu theo cách riêng. Bài phân tích của GitLab về việc chuẩn hóa NO_PROXY chỉ ra rằng các công cụ phổ biến hiểu biến này khác nhau khá nhiều, và đây là nguồn gốc của rất nhiều lỗi khó tìm.
Vì sao cần no_proxy
Trong mạng doanh nghiệp, mọi kết nối ra Internet thường bắt buộc đi qua proxy để kiểm soát và ghi log. Nhưng các dịch vụ nội bộ như kho mã nguồn, hệ thống CI, cơ sở dữ liệu hay API nội bộ lại không cần, thậm chí không thể đi qua proxy. Proxy đứng ở rìa mạng thường không biết đường vào các địa chỉ nội bộ.
Không có no_proxy, yêu cầu tới máy chủ nội bộ sẽ bị gửi ra proxy, proxy không tìm thấy đích và trả lỗi. Hoặc tệ hơn, dữ liệu nội bộ bị đẩy ra ngoài một cách không cần thiết. No_proxy giữ cho lưu lượng nội bộ ở lại trong mạng nội bộ.
Các tình huống hay dùng no_proxy
- Phát triển trên máy cá nhân: localhost và 127.0.0.1 phải đi thẳng, nếu không ứng dụng đang chạy trên máy sẽ không gọi được chính nó.
- Máy chủ trong mạng công ty: các tên miền nội bộ như .congty.local hay dải IP 10.x.x.x.
- Container và Kubernetes: tên dịch vụ nội bộ của cụm và dải IP của pod không thể đi qua proxy bên ngoài.
- Dịch vụ siêu dữ liệu của đám mây: địa chỉ 169.254.169.254 trên AWS, Google Cloud, Azure phải được gọi trực tiếp.
- Kho gói nội bộ: máy chủ npm, PyPI hay Docker registry đặt trong mạng nội bộ.
No_proxy khi dùng proxy thuê ngoài
Không chỉ doanh nghiệp mới cần no_proxy. Anh em thuê proxy để chạy công cụ thu thập dữ liệu trên VPS cũng gặp đúng bài toán này. Khi đặt https_proxy cho cả máy chủ, mọi kết nối tới Redis, cơ sở dữ liệu hay API quản trị chạy ngay trên máy cũng bị đẩy ra proxy.
Hậu quả thứ nhất là chậm, vì dữ liệu phải đi một vòng ra ngoài rồi mới quay về. Hậu quả thứ hai là tốn tiền nếu gói proxy tính theo dung lượng, vì lưu lượng nội bộ cũng bị tính. Hậu quả thứ ba là lỗi, vì proxy ở bên ngoài không thể nào với tới địa chỉ 127.0.0.1 của máy anh em.
Cách xử lý đơn giản là luôn khai báo no_proxy cho localhost, 127.0.0.1 và dải IP mạng riêng của nhà cung cấp VPS, ngay khi đặt biến proxy. Chỉ những yêu cầu cần đổi IP mới nên đi qua proxy, phần còn lại đi thẳng.
No_proxy và PAC, WPAD
No_proxy chỉ là một danh sách tĩnh. Khi cần logic phức tạp hơn, ví dụ đi proxy A cho tên miền này, proxy B cho tên miền kia, các tổ chức dùng file PAC. Bài pillar PAC proxy giải thích cách viết file này. Còn cơ chế tự tìm file PAC trong mạng được trình bày ở bài web proxy auto-discovery.
Khác biệt lớn nhất là ai đọc cấu hình. PAC và WPAD chủ yếu dành cho trình duyệt và hệ điều hành. No_proxy dành cho công cụ dòng lệnh và thư viện lập trình, những thứ thường không hiểu file PAC.
Cơ chế hoạt động của no_proxy
Cơ chế hoạt động của no_proxy gồm ba bước so khớp, nhưng chi tiết từng bước lại khác nhau theo công cụ. Nắm được bức tranh chung giúp anh em đoán được chương trình sẽ hành xử thế nào trước khi chạy thử.
Quy trình quyết định của một chương trình
- Bước 1: chương trình lấy tên máy hoặc IP từ URL đích, ví dụ api.noibo.local từ https://api.noibo.local/v1.
- Bước 2: đọc biến no_proxy hoặc NO_PROXY, tách thành danh sách theo dấu phẩy.
- Bước 3: so sánh tên máy đích với từng phần tử. Nếu khớp một phần tử, yêu cầu đi thẳng. Nếu không khớp phần tử nào, yêu cầu đi qua proxy.
Cách so khớp thường là khớp hậu tố: phần tử noibo.local khớp với api.noibo.local và cả db.noibo.local. Một số công cụ còn so khớp theo dải IP, số khác thì chỉ so chuỗi ký tự.
Chữ hoa và chữ thường
Một nguồn rắc rối lớn là tên biến. Có công cụ chỉ đọc no_proxy viết thường, có công cụ đọc cả hai, có công cụ ưu tiên bản viết hoa. Wget chỉ đọc bản viết thường, còn cURL và requests của Python đọc cả hai.
Cách an toàn nhất là đặt cả no_proxy lẫn NO_PROXY với cùng giá trị. Làm vậy tốn thêm một dòng nhưng tránh được cả nhóm lỗi chương trình này đi thẳng còn chương trình kia vẫn đi proxy.
Tên miền và địa chỉ IP là hai thứ khác nhau
Phần lớn công cụ so khớp no_proxy với chính chuỗi trong URL, trước khi phân giải DNS. Nếu URL dùng tên miền, danh sách cần có tên miền. Nếu URL dùng IP, danh sách cần có IP. Đặt 10.0.0.5 vào no_proxy không giúp gì khi chương trình gọi tới db.noibo.local, dù tên đó phân giải ra đúng 10.0.0.5.
Ví dụ so khớp cụ thể
Để dễ hình dung, giả sử danh sách là localhost,127.0.0.1,.noibo.local,10.0.0.0/8 và công cụ đang dùng là cURL bản mới. Bảng dưới đây cho thấy từng URL sẽ đi đường nào:
URL đích |
Kết quả |
Lý do |
|---|---|---|
http://localhost:3000 |
Đi thẳng |
Khớp phần tử localhost |
https://api.noibo.local/v1 |
Đi thẳng |
Khớp hậu tố .noibo.local |
https://noibo.local |
Đi thẳng |
cURL coi dấu chấm đầu là tùy chọn |
http://10.20.30.40/health |
Đi thẳng |
Nằm trong dải 10.0.0.0/8 |
https://db.noibo.local.example.com |
Qua proxy |
Không kết thúc bằng .noibo.local |
https://api.ipify.org |
Qua proxy |
Không khớp phần tử nào |
Dòng thứ năm là cái bẫy hay gặp. So khớp hậu tố nghĩa là tên miền phải kết thúc bằng phần tử trong danh sách, không phải chỉ chứa nó ở giữa. Nếu đổi sang Wget, dòng thứ tư sẽ ra kết quả khác vì Wget không hiểu dải CIDR, và yêu cầu tới 10.20.30.40 sẽ bị gửi ra proxy.
Cú pháp khai báo no_proxy dễ tương thích
Cú pháp khai báo no_proxy dễ tương thích là cú pháp chỉ dùng những gì mọi công cụ đều hiểu. Bài hướng dẫn của BrowserStack về biến NO_PROXY cũng khuyên giữ danh sách đơn giản nhất có thể.
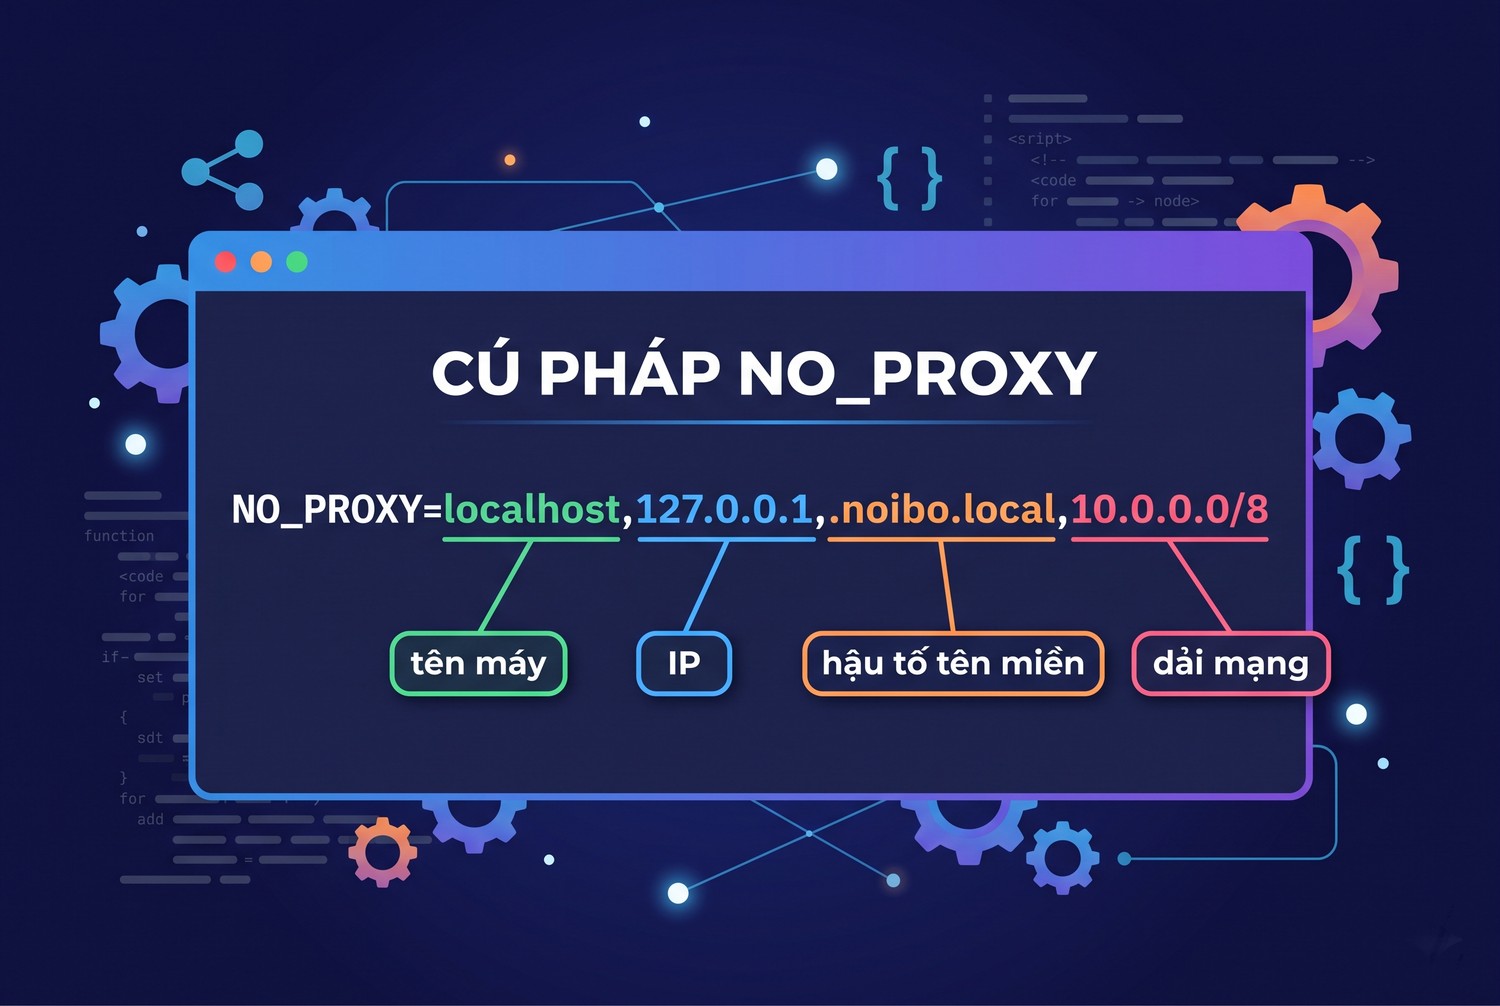
Cú pháp NO_PROXY
Các thành phần trong danh sách
# Mau danh sach tuong thich rong
NO_PROXY=localhost,127.0.0.1,::1,.noibo.local,10.0.0.0/8,169.254.169.254
no_proxy=localhost,127.0.0.1,::1,.noibo.local,10.0.0.0/8,169.254.169.254- Tên máy đơn: localhost, gitlab-noibo.
- Hậu tố tên miền: .noibo.local hoặc noibo.local, áp dụng cho mọi tên miền con.
- Địa chỉ IP cụ thể: 127.0.0.1, ::1 cho IPv6.
- Dải CIDR: 10.0.0.0/8, 192.168.0.0/16, nhưng không phải công cụ nào cũng hiểu.
- Dấu sao đứng một mình: * nghĩa là bỏ qua proxy cho mọi địa chỉ.
Quy tắc nên theo
- Ngăn cách bằng dấu phẩy, không có khoảng trắng. Một số công cụ coi khoảng trắng là một phần của tên miền.
- Viết hậu tố tên miền không có dấu sao. Dùng .noibo.local thay cho *.noibo.local, vì nhiều công cụ không hiểu ký tự đại diện ở đầu.
- Liệt kê cả tên miền và IP khi chương trình có thể gọi bằng cả hai cách.
- Không ghi cổng trừ khi chắc công cụ hỗ trợ, ví dụ localhost:8080 có thể bị hiểu sai.
- Luôn có localhost, 127.0.0.1 và ::1 để ứng dụng gọi được chính nó.
Khác biệt giữa các công cụ
Bảng dưới đây tóm tắt cách một số công cụ phổ biến xử lý no_proxy, dựa trên khảo sát của GitLab và tài liệu chính thức. Hành vi có thể thay đổi theo phiên bản, anh em nên thử trên đúng phiên bản đang dùng.
Công cụ |
Tên biến đọc |
Hậu tố tên miền |
Dải CIDR |
Dấu sao đầu tên miền |
|---|---|---|---|---|
cURL |
Cả hai |
Có |
Có từ bản 7.86 |
Không |
Wget |
Chỉ viết thường |
Có |
Không |
Không |
Python requests |
Cả hai |
Có |
Có |
Không |
Go net/http |
Cả hai |
Có |
Có |
Có |
Ruby Net::HTTP |
Cả hai |
Có |
Không |
Không |
Node.js |
Tùy thư viện |
Tùy thư viện |
Tùy thư viện |
Tùy thư viện |
Node.js là trường hợp đặc biệt. Phần lớn phiên bản không tự đọc biến proxy, mà để các thư viện như axios hay global-agent tự xử lý. Anh em làm Node nên đọc tài liệu của đúng thư viện đang dùng.
Hướng dẫn thiết lập no_proxy trên từng hệ điều hành
Hướng dẫn thiết lập no_proxy trên từng hệ điều hành dưới đây gồm hai phần: biến môi trường cho công cụ dòng lệnh và danh sách bỏ qua trong cài đặt hệ thống cho trình duyệt. Hai nơi này độc lập nhau, nên thường phải đặt cả hai.
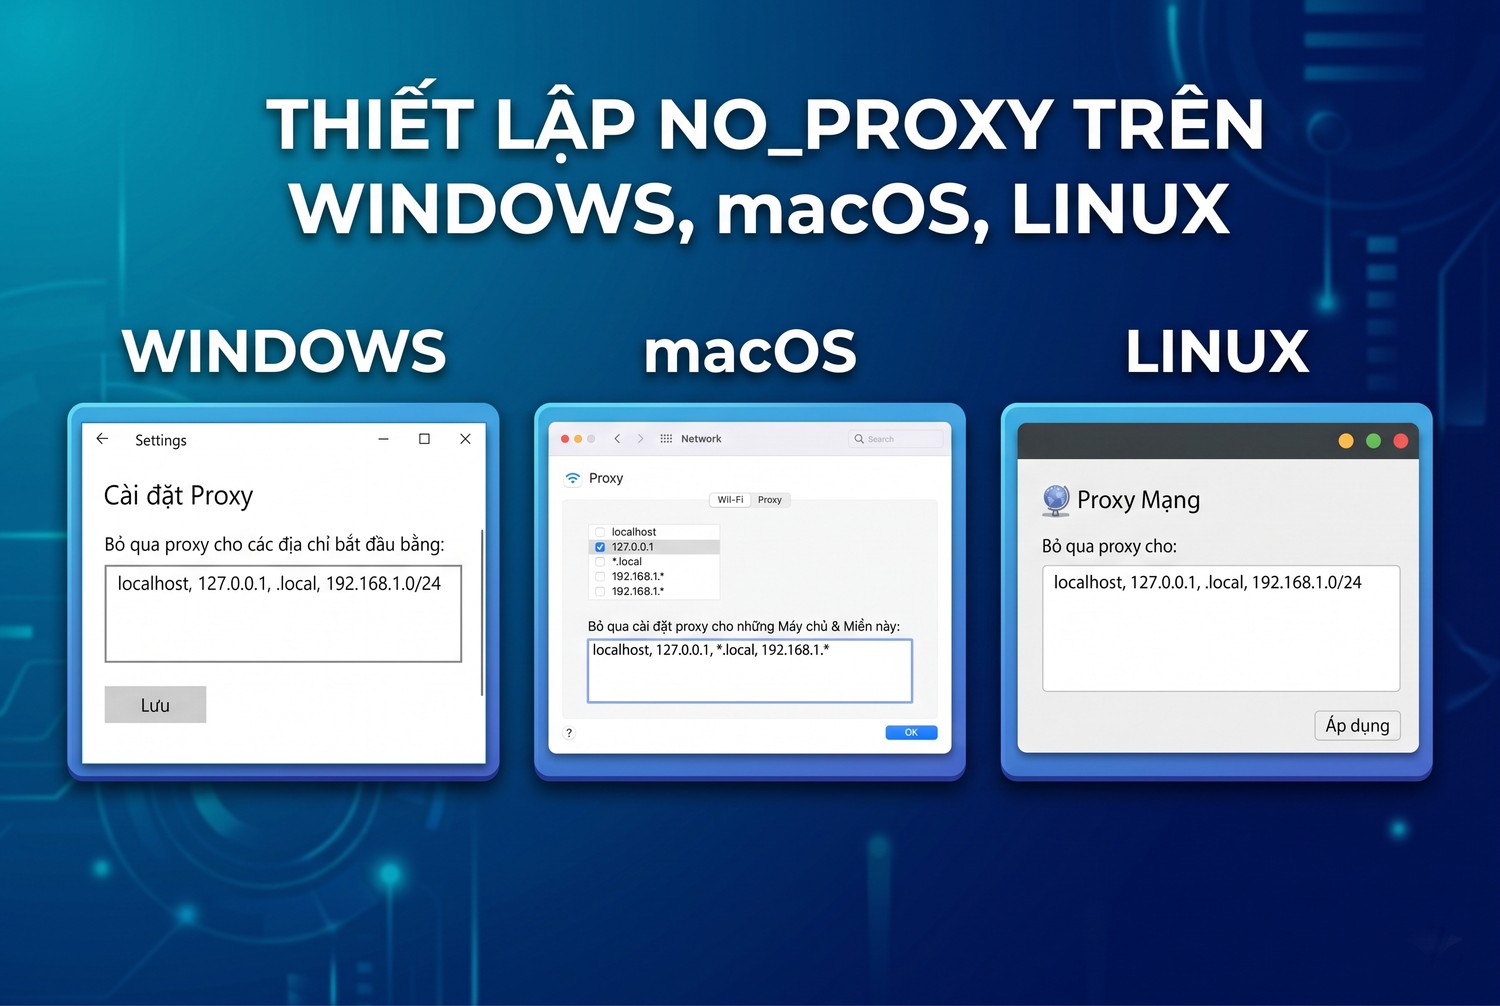
Thiết lập NO_PROXY trên Windows, macOS, Linux
Cấu hình trên Windows
Với biến môi trường, mở Command Prompt hoặc PowerShell. Lệnh set chỉ có hiệu lực trong cửa sổ hiện tại, còn setx lưu vĩnh viễn cho tài khoản người dùng:
:: Command Prompt, chi trong cua so hien tai
set NO_PROXY=localhost,127.0.0.1,.noibo.local

:: Luu vinh vien cho tai khoan, mo cua so moi moi co hieu luc
setx NO_PROXY "localhost,127.0.0.1,.noibo.local"
setx no_proxy "localhost,127.0.0.1,.noibo.local"

# PowerShell, chi trong phien hien tai
$env:NO_PROXY = "localhost,127.0.0.1,.noibo.local"
Với danh sách bỏ qua của hệ thống, áp dụng cho Edge, Chrome và nhiều ứng dụng Windows:
- Mở Settings, chọn Network & Internet, rồi chọn Proxy.
- Ở mục Manual proxy setup, bấm Edit hoặc Set up.
- Trong ô Use the proxy server except for addresses that start with the following entries, nhập danh sách ngăn cách bằng dấu chấm phẩy, ví dụ localhost;127.0.0.1;*.noibo.local.
- Đánh dấu Don't use the proxy server for local (intranet) addresses nếu muốn mọi tên máy không có dấu chấm đi thẳng.
- Bấm Save.
Lưu ý Windows dùng dấu chấm phẩy và chấp nhận dấu sao, khác hẳn cú pháp của biến no_proxy.
Cấu hình trên macOS
Với terminal, thêm biến vào file cấu hình của shell. macOS mới dùng zsh nên file là ~/.zshrc:
echo 'export no_proxy="localhost,127.0.0.1,.noibo.local"' >> ~/.zshrc
echo 'export NO_PROXY="localhost,127.0.0.1,.noibo.local"' >> ~/.zshrc
source ~/.zshrc
Với cài đặt hệ thống cho Safari và ứng dụng macOS:
- Mở System Settings, chọn Network.
- Chọn kết nối đang dùng, ví dụ Wi-Fi, rồi bấm Details.
- Chọn thẻ Proxies.
- Trong ô Bypass proxy settings for these Hosts & Domains, nhập danh sách ngăn cách bằng dấu phẩy.
- Bấm OK để lưu.
Cấu hình trên Linux
Trên Linux, có ba mức cấu hình tùy phạm vi muốn áp dụng:
# Chi phien terminal hien tai
export no_proxy="localhost,127.0.0.1,.noibo.local"
export NO_PROXY="$no_proxy"

# Cho tai khoan hien tai, them vao ~/.bashrc
echo 'export no_proxy="localhost,127.0.0.1,.noibo.local"' >> ~/.bashrc
echo 'export NO_PROXY="$no_proxy"' >> ~/.bashrc

# Cho moi nguoi dung, them vao /etc/environment (khong dung export)
# no_proxy="localhost,127.0.0.1,.noibo.local"
# NO_PROXY="localhost,127.0.0.1,.noibo.local"
Lưu ý khi chạy lệnh với sudo, biến môi trường của người dùng thường bị xóa. Muốn sudo giữ lại biến proxy, anh em dùng sudo -E hoặc khai báo env_keep trong cấu hình sudoers.
No_proxy trong Docker, Git và các công cụ phát triển
No_proxy trong Docker, Git và các công cụ phát triển có cách khai báo riêng, vì mỗi công cụ chạy trong ngữ cảnh khác nhau. Đây là nơi lập trình viên gặp lỗi proxy nhiều nhất.
Docker và container
Docker có hai chỗ cần cấu hình. Chỗ thứ nhất là cho container: khai báo trong file ~/.docker/config.json, Docker tự truyền biến vào mọi container khi chạy. Tài liệu Docker về proxy cho CLI mô tả cấu trúc file này:
{
  "proxies": {
    "default": {
      "httpProxy": "http://203.0.113.5:8080",
      "httpsProxy": "http://203.0.113.5:8080",
      "noProxy": "localhost,127.0.0.1,.noibo.local,registry.noibo.local"
    }
  }
}
Chỗ thứ hai là cho chính Docker daemon khi kéo image. Trên Linux dùng systemd, anh em tạo file cấu hình dịch vụ rồi khởi động lại:
sudo mkdir -p /etc/systemd/system/docker.service.d
sudo tee /etc/systemd/system/docker.service.d/http-proxy.conf <<EOF
[Service]
Environment="HTTP_PROXY=http://203.0.113.5:8080"
Environment="HTTPS_PROXY=http://203.0.113.5:8080"
Environment="NO_PROXY=localhost,127.0.0.1,registry.noibo.local"
EOF
sudo systemctl daemon-reload
sudo systemctl restart docker
Kubernetes
Với Kubernetes, danh sách no_proxy phải có dải IP của pod, dải IP của service và hậu tố tên miền nội bộ của cụm. Thiếu một trong ba, các thành phần trong cụm sẽ cố gọi nhau qua proxy bên ngoài và thất bại:
NO_PROXY=localhost,127.0.0.1,10.96.0.0/12,10.244.0.0/16,.svc,.cluster.localHai dải IP trên là giá trị mặc định thường gặp, anh em thay bằng đúng dải của cụm mình.
Git, npm và pip
Git dùng libcurl nên đọc no_proxy giống cURL. Npm có tùy chọn riêng, còn pip đọc biến môi trường như requests:
# npm
npm config set proxy http://203.0.113.5:8080
npm config set https-proxy http://203.0.113.5:8080
npm config set noproxy "localhost,127.0.0.1,.noibo.local"

# pip doc bien moi truong, hoac truyen proxy cho mot lenh
pip install requests --proxy http://203.0.113.5:8080
Với cURL, tùy chọn --noproxy trên dòng lệnh có thể ghi đè biến môi trường cho riêng một lệnh. Cách dùng chi tiết có trong bài cURL proxy là gì.
Java dùng cú pháp riêng
Java không đọc biến no_proxy. Thay vào đó, máy ảo Java dùng thuộc tính hệ thống http.nonProxyHosts, ngăn cách bằng dấu gạch đứng và chấp nhận dấu sao. Thuộc tính này áp dụng cho cả kết nối HTTP và HTTPS:
java -Dhttp.proxyHost=203.0.113.5 -Dhttp.proxyPort=8080 -Dhttps.proxyHost=203.0.113.5 -Dhttps.proxyPort=8080 -Dhttp.nonProxyHosts="localhost|127.0.0.1|*.noibo.local" -jar ung-dung.jarCác công cụ build như Maven và Gradle cũng có file cấu hình proxy riêng với trường nonProxyHosts theo cú pháp này. Anh em làm dự án Java mà chỉ đặt biến no_proxy sẽ thấy Maven vẫn cố tải thư viện nội bộ qua proxy, đó là lý do.
Kiểm tra no_proxy sau khi cấu hình
Kiểm tra no_proxy sau khi cấu hình là bước nhiều người bỏ qua, rồi mất cả buổi dò lỗi về sau. Chỉ cần vài lệnh là biết danh sách có hiệu lực hay không.
Xem biến đang có giá trị gì
# Linux, macOS
env | grep -i proxy

# Windows Command Prompt
set | findstr /i proxy

# Windows PowerShell
Get-ChildItem Env: | Where-Object Name -like "*proxy*"
Nếu không thấy biến, có thể anh em đã đặt ở file cấu hình nhưng chưa mở terminal mới hoặc chưa chạy lệnh source. Với chương trình chạy dưới dạng dịch vụ hệ thống, hãy kiểm tra biến trong chính cấu hình dịch vụ đó, vì dịch vụ không đọc file cấu hình shell của người dùng. Trên Linux, lệnh systemctl show kèm tên dịch vụ và tùy chọn -p Environment sẽ in ra các biến mà dịch vụ thật sự nhận được.
Kiểm tra bằng cURL ở chế độ chi tiết
Chạy cURL với -v tới một địa chỉ trong danh sách và một địa chỉ ngoài danh sách. Dòng Connected to cho biết cURL kết nối tới đâu:
# Dia chi trong no_proxy: phai ket noi thang toi may dich
curl -v http://localhost:3000/health 2>&1 | grep -i "connected to"

# Dia chi ngoai no_proxy: phai ket noi toi proxy
curl -v https://api.ipify.org 2>&1 | grep -i "connected to"
Nếu địa chỉ nội bộ vẫn hiện Connected to kèm IP của proxy, danh sách chưa khớp. Hãy kiểm tra lại cách viết, dấu phẩy, khoảng trắng và việc dùng tên miền hay IP.
Kiểm tra trong code Python
Thư viện requests có sẵn hàm cho biết một URL sẽ đi qua proxy nào theo biến môi trường hiện tại. Đây là cách kiểm tra nhanh mà không cần gửi yêu cầu thật:
from requests.utils import get_environ_proxies

print(get_environ_proxies("http://api.noibo.local/v1"))   # {} nghia la di thang
print(get_environ_proxies("https://example.com"))         # co proxy nghia la di qua proxy
Tài liệu requests về proxy giải thích thêm cách thư viện này đọc biến môi trường.
Quản lý no_proxy trong doanh nghiệp và CI/CD
Quản lý no_proxy trong doanh nghiệp khó hơn trên máy cá nhân, vì cùng một danh sách phải đúng trên hàng trăm máy, container và pipeline. Cách làm phổ biến là coi danh sách này như một phần cấu hình hạ tầng, có người chịu trách nhiệm và có lịch sử thay đổi.
Một danh sách chuẩn cho cả tổ chức
Thay vì để mỗi đội tự viết, đội hạ tầng nên công bố một danh sách chuẩn gồm các hậu tố tên miền nội bộ, dải IP nội bộ và các địa chỉ đặc biệt như dịch vụ siêu dữ liệu đám mây. Danh sách này được đẩy xuống máy chủ qua công cụ quản lý cấu hình, và được chèn sẵn vào image nền của container.
Khi có dịch vụ nội bộ mới, chỉ cần cập nhật một nơi. Cách làm này tránh tình trạng một đội thêm tên miền mới, đội khác không biết, và lỗi chỉ xuất hiện trên một nhóm máy nhất định.
No_proxy trong pipeline CI
Các runner của GitLab CI, GitHub Actions hay Jenkins thường chạy sau proxy của công ty. Biến proxy và no_proxy cần được khai báo ở mức runner hoặc mức dự án, để mọi bước build, kéo image và chạy test đều thừa hưởng. Thiếu no_proxy ở đây, bước test gọi tới dịch vụ phụ trợ chạy trong cùng pipeline sẽ thất bại một cách khó hiểu.
Một mẹo nhỏ là thêm bước in ra biến proxy ở đầu mỗi pipeline. Khi build lỗi, nhìn log là biết ngay pipeline đang dùng cấu hình nào mà không cần đăng nhập vào runner.
Ghi chép và rà soát định kỳ
Danh sách no_proxy có xu hướng phình to theo thời gian, vì người ta chỉ thêm mà ít khi xóa. Nên rà soát vài tháng một lần, loại các tên miền của dịch vụ đã ngừng hoạt động. Danh sách gọn giúp đội bảo mật dễ kiểm soát hơn những gì đang đi vòng qua proxy.
Sai lầm cần tránh khi sử dụng no_proxy
Sai lầm cần tránh khi sử dụng no_proxy phần lớn đến từ giả định rằng mọi công cụ đều hiểu biến này giống nhau. Dưới đây là những lỗi đội ProxyVN hay gặp khi hỗ trợ anh em cấu hình.
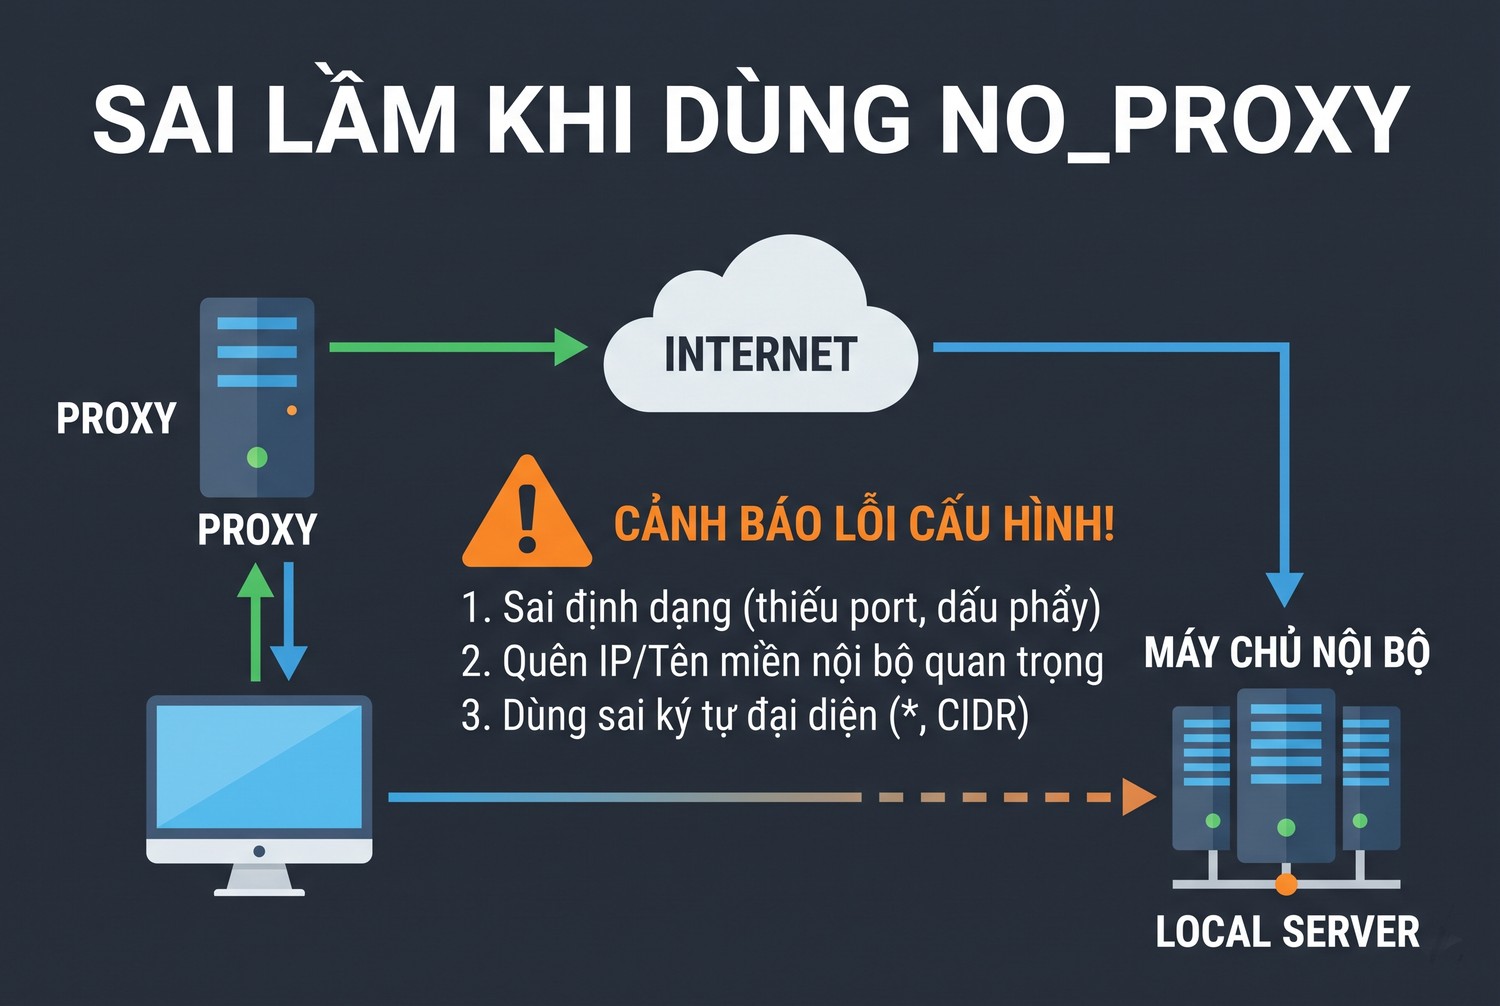
Sai lầm khi dùng NO_PROXY
Lỗi cú pháp
- Dùng dấu sao ở đầu tên miền như *.noibo.local: nhiều công cụ không hiểu và bỏ qua phần tử này.
- Có khoảng trắng sau dấu phẩy: một số công cụ coi đó là một phần của tên miền nên không bao giờ khớp.
- Dùng dấu chấm phẩy theo thói quen Windows: biến no_proxy dùng dấu phẩy, dấu chấm phẩy làm cả danh sách thành một phần tử.
- Dùng CIDR với công cụ không hỗ trợ: dải 10.0.0.0/8 bị hiểu thành chuỗi và không khớp IP nào.
Lỗi về phạm vi
- Chỉ đặt bản viết hoa hoặc chỉ bản viết thường, khiến một nửa số công cụ không đọc được.
- Đặt biến trong terminal nhưng chạy chương trình dưới dạng dịch vụ, mà dịch vụ không thừa hưởng biến của terminal.
- Quên rằng sudo xóa biến môi trường, nên lệnh chạy với sudo vẫn đi proxy.
- Chỉ cấu hình biến môi trường mà quên cài đặt hệ thống, trình duyệt vẫn đi proxy cho địa chỉ nội bộ.
Lỗi về bảo mật
Đưa quá nhiều địa chỉ vào no_proxy cũng là một rủi ro. Mỗi phần tử trong danh sách là một con đường đi vòng qua lớp kiểm soát của proxy. Đặt * cho tiện có nghĩa là toàn bộ lưu lượng thoát khỏi sự giám sát, điều mà đội bảo mật của doanh nghiệp không mong muốn.
Ngược lại, cấu hình tự động kiểu WPAD lại có rủi ro bị lợi dụng nếu mạng không được bảo vệ tốt, xem bài WPAD proxy attack. Danh sách no_proxy tĩnh, được quản lý tập trung, thường dễ kiểm soát hơn.
Trên máy cá nhân, no_proxy không phải công cụ ẩn danh. Nó chỉ quyết định đi thẳng hay qua proxy, không che giấu gì thêm về trình duyệt hay thiết bị. Anh em quan tâm tới quyền riêng tư khi duyệt web nên đọc thêm bài chế độ ẩn danh có thay thế fingerprint browser được không.
Một danh sách no_proxy tốt không phải danh sách dài nhất, mà là danh sách mà mọi công cụ trong hệ thống đều hiểu giống nhau.
Khi cấu hình no_proxy cho máy chủ, anh em vẫn cần một nguồn proxy ổn định; anh em có thể mua proxy HTTP hoặc SOCKS5 tại ProxyVN.
Câu hỏi thường gặp về no_proxy
No_proxy và NO_PROXY có khác nhau không?
Về ý nghĩa thì không, nhưng mỗi công cụ đọc một kiểu. Wget chỉ đọc bản viết thường, cURL và Python đọc cả hai. Hãy đặt cả hai với cùng giá trị.
Có dùng được ký tự đại diện trong no_proxy không?
Chỉ dấu sao đứng một mình là được hiểu rộng rãi, nghĩa là bỏ qua proxy cho mọi địa chỉ. Dấu sao ở đầu tên miền thì nhiều công cụ không hiểu, nên dùng dạng .noibo.local.
Vì sao đã đặt no_proxy mà trình duyệt vẫn đi qua proxy?
Trình duyệt thường đọc cài đặt proxy của hệ điều hành chứ không đọc biến môi trường. Anh em cần thêm địa chỉ vào danh sách bỏ qua trong cài đặt mạng của Windows hoặc macOS.
No_proxy có hỗ trợ IPv6 không?
Có với phần lớn công cụ hiện đại. Nên thêm ::1 cùng với 127.0.0.1 để các kết nối tới localhost qua IPv6 cũng đi thẳng.
Có nên đặt no_proxy là dấu sao cho tiện không?
Không nên trong mạng doanh nghiệp, vì toàn bộ lưu lượng sẽ bỏ qua lớp kiểm soát. Chỉ dùng dấu sao tạm thời khi cần thử xem lỗi có phải do proxy không.
Xem thêm:
- cURL proxy là gì? Hướng dẫn cấu hình cURL chi tiết
- Proxy Docker: Cấu Hình Container Và Docker Daemon
Kết luận
No_proxy là danh sách ngoại lệ nhỏ nhưng quyết định việc dịch vụ nội bộ có chạy đúng khi hệ thống đã bật proxy hay không. Giữ cú pháp đơn giản, đặt cả bản viết hoa lẫn viết thường, và kiểm tra bằng cURL sau khi cấu hình là đủ tránh phần lớn lỗi. Cần proxy ổn định, liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để cấu hình no_proxy đúng cách.


