
Cloudflare reverse proxy: Cách hoạt động và lợi ích nổi bật
Cloudflare reverse proxy là lớp trung gian tiếp nhận lưu lượng của người dùng trước khi chuyển yêu cầu tới máy chủ gốc của website. Hàng triệu website trên thế giới, từ blog cá nhân tới cửa hàng thương mại điện tử lớn, đang đặt Cloudflare phía trước để tăng tốc, giảm tải và chống tấn công. Trong bài viết này, ProxyVN cùng anh em tìm hiểu vai trò của DNS, cơ chế định tuyến, những lợi ích cụ thể, cách cấu hình an toàn và các lưu ý quan trọng. Nhờ đó, anh em có thể đánh giá giải pháp này đúng mục đích, tránh nhầm lẫn với proxy dùng để đổi địa chỉ IP.
Cloudflare reverse proxy là gì
Reverse proxy của Cloudflare là hệ thống đứng trước origin server, tức máy chủ lưu website hoặc ứng dụng. Thay vì kết nối thẳng tới máy chủ gốc, trình duyệt của người dùng gửi yêu cầu tới mạng lưới máy chủ của Cloudflare. Tại đây, Cloudflare quyết định trả lời ngay bằng nội dung đã lưu, chặn yêu cầu đáng ngờ, hay chuyển tiếp về máy chủ gốc để lấy dữ liệu.
Điểm cần nhớ: reverse proxy đại diện cho máy chủ website, còn forward proxy đại diện cho người dùng khi truy cập Internet. Nếu anh em muốn hiểu sâu hơn về khái niệm chung trước khi đi vào Cloudflare, bài reverse proxy là gì và ứng dụng như thế nào là điểm khởi đầu phù hợp.
DNS tạo nền tảng định tuyến
DNS thường được ví như danh bạ của Internet, chuyển tên miền dễ nhớ thành địa chỉ IP mà máy tính hiểu được. Anh em có thể xem giải thích chi tiết trong bài DNS là gì của Cloudflare.

DNS nền tảng định tuyến
Khi một tên miền được thiết lập đầy đủ trên Cloudflare, Cloudflare trở thành nhà cung cấp DNS có thẩm quyền chính cho tên miền đó. Đây là điểm khởi đầu để quyết định lưu lượng sẽ đi qua proxy của Cloudflare hay kết nối thẳng tới máy chủ gốc.
Reverse proxy đứng trước origin server
Theo tài liệu khái niệm DNS của Cloudflare, máy chủ DNS có thẩm quyền đưa ra câu trả lời cuối cùng về việc một hostname tương ứng với IP nào. Với bản ghi được bật proxy, Cloudflare không trả về IP thật của máy chủ gốc mà trả về địa chỉ Anycast của chính mình.
Nhờ đó, lưu lượng HTTP và HTTPS đi qua Cloudflare trước khi tới máy chủ gốc. Trên đường đi này, nền tảng có thể áp dụng bộ nhớ đệm, mã hóa và các cơ chế bảo vệ phù hợp. Như vậy, DNS xác định đường đi, còn reverse proxy tiếp nhận và xử lý lưu lượng trên đường đi đó.
Anycast là gì và vì sao quan trọng
Anycast là kỹ thuật cho phép nhiều máy chủ ở nhiều nơi trên thế giới dùng chung một địa chỉ IP. Khi người dùng kết nối tới địa chỉ đó, hạ tầng mạng tự đưa họ tới trung tâm dữ liệu gần nhất. Người dùng ở Hà Nội sẽ kết nối với máy chủ Cloudflare gần Hà Nội, còn người dùng ở Paris kết nối với máy chủ gần Paris, dù cả hai cùng truy cập một địa chỉ IP.
Đây là nền tảng giúp Cloudflare vừa tăng tốc vừa phân tán được các đợt tấn công lớn, vì lưu lượng tấn công cũng bị chia ra nhiều trung tâm dữ liệu thay vì dồn vào một điểm.
Cloudflare reverse proxy hoạt động như thế nào
Để hiểu cơ chế, hãy theo dõi một yêu cầu truy cập từ đầu tới cuối. Giả sử tên miền đã ở trạng thái Active trên Cloudflare và bản ghi DNS đang ở trạng thái Proxied, tức biểu tượng đám mây màu cam.

Cách hoạt động của Cloudflare reverse proxy
Luồng xử lý một yêu cầu
- Người dùng nhập tên miền vào trình duyệt; DNS trả về địa chỉ IP của Cloudflare thay vì IP máy chủ gốc.
- Trình duyệt kết nối tới trung tâm dữ liệu Cloudflare gần nhất và thiết lập kết nối HTTPS.
- Cloudflare kiểm tra yêu cầu theo các quy tắc bảo mật: tường lửa, giới hạn tần suất, chống bot.
- Nếu nội dung đã có trong bộ nhớ đệm và còn hạn, Cloudflare trả lời ngay mà không cần hỏi máy chủ gốc.
- Nếu chưa có, Cloudflare gửi yêu cầu tới máy chủ gốc, nhận phản hồi, lưu lại nếu phù hợp rồi trả về cho người dùng.
Không phải mọi bản ghi đều đi qua proxy
Theo hướng dẫn Proxy status của Cloudflare, chỉ những bản ghi đủ điều kiện như A, AAAA và CNAME mới bật được proxy, và proxy chủ yếu xử lý lưu lượng HTTP và HTTPS. Bản ghi MX cho email, hay các dịch vụ dùng cổng không được hỗ trợ, vẫn kết nối trực tiếp.
Vì vậy, biểu tượng đám mây cam trên một bản ghi không có nghĩa mọi dịch vụ của tên miền đều đi qua Cloudflare. Đây là chi tiết rất quan trọng khi đánh giá khả năng che IP máy chủ gốc, sẽ được nói kỹ hơn ở phần sau. Bài cách bật tắt proxy Cloudflare để ẩn IP host hướng dẫn thao tác chi tiết trên bảng điều khiển.
Máy chủ gốc nhìn thấy gì
Khi yêu cầu đi qua Cloudflare, máy chủ gốc nhận kết nối từ IP của Cloudflare, không phải IP của người dùng. Để biết IP thật của khách truy cập, Cloudflare gửi kèm header CF-Connecting-IP và X-Forwarded-For. Quản trị viên cần cấu hình máy chủ web đọc các header này, nếu không mọi nhật ký truy cập và công cụ thống kê sẽ chỉ ghi nhận IP của Cloudflare.
Với các dịch vụ không dùng HTTP, nơi không thể chèn header, có một cơ chế khác gọi là Proxy Protocol để truyền IP gốc. Bài Proxy Protocol là gì giải thích cách cơ chế này hoạt động.
Lợi ích của Cloudflare reverse proxy với website
Mô hình reverse proxy này hỗ trợ bảo mật, hiệu suất và độ tin cậy. Tuy nhiên, mỗi lợi ích đến từ một cơ chế riêng, không phải tự động có ngay chỉ vì đổi DNS.
Tăng tốc nhờ bộ nhớ đệm
Bộ nhớ đệm lưu tạm nội dung tại các trung tâm dữ liệu của Cloudflare. Người dùng ở Paris có thể nhận bản sao lưu từ máy chủ gần Paris thay vì phải lấy dữ liệu từ máy chủ gốc ở Los Angeles. Quãng đường phản hồi ngắn hơn giúp giảm độ trễ, đồng thời giảm đáng kể số yêu cầu mà máy chủ gốc phải xử lý.
Mặc định, Cloudflare lưu các tệp tĩnh như ảnh, CSS, JavaScript và phông chữ. Trang HTML động thường không được lưu trừ khi quản trị viên thiết lập quy tắc riêng. Bài proxy caching là gì giải thích chi tiết về cơ chế lưu đệm qua proxy.
Hạn chế lộ IP máy chủ gốc
Người truy cập thông thường chỉ nhìn thấy IP của Cloudflare thay vì IP của máy chủ gốc. Điều này khiến việc nhắm tấn công trực tiếp vào máy chủ gốc khó hơn nhiều và hỗ trợ giảm rủi ro tấn công từ chối dịch vụ.
Dù vậy, bật proxy không đồng nghĩa máy chủ gốc đã được che trong mọi tình huống. IP cũ còn lưu trong các dịch vụ tra cứu lịch sử DNS, bản ghi chỉ DNS cho subdomain, máy chủ gửi email từ cùng IP hay tiêu đề email đều có thể làm lộ địa chỉ thật. Vì thế, anh em cần rà soát toàn bộ hệ thống thay vì chỉ nhìn biểu tượng đám mây cam.
Chống tấn công và lọc bot
Cloudflare có năng lực mạng rất lớn để hấp thụ các đợt tấn công từ chối dịch vụ ở tầng mạng và tầng ứng dụng. Bên cạnh đó, tường lửa ứng dụng web, giới hạn tần suất và công cụ quản lý bot giúp chặn các yêu cầu độc hại trước khi chúng tới máy chủ gốc.
Giảm tải xử lý SSL và TLS
SSL và TLS mã hóa dữ liệu giữa trình duyệt và website. Cloudflare tiếp nhận kết nối mã hóa từ người dùng, cung cấp chứng chỉ miễn phí và có thể mã hóa tiếp lưu lượng về máy chủ gốc tùy theo chế độ cấu hình. Nhờ đó, website có HTTPS nhanh chóng và máy chủ gốc giảm bớt một phần công việc bắt tay mã hóa với hàng nghìn người dùng.
Hỗ trợ phân phối tải và dự phòng
Reverse proxy có thể phối hợp với tính năng cân bằng tải để phân phối yêu cầu tới nhiều máy chủ gốc. Khi một máy chủ gặp sự cố, lưu lượng được chuyển sang máy chủ còn hoạt động. Hệ thống vì thế giảm phụ thuộc vào một điểm phục vụ duy nhất. Nếu anh em tự quản lý hạ tầng và muốn tự dựng bộ cân bằng tải, bài HAProxy là gì giới thiệu một lựa chọn mã nguồn mở phổ biến.
Tóm tắt lợi ích theo cơ chế
Lợi ích |
Cơ chế tạo ra |
Cần cấu hình thêm |
|---|---|---|
Tăng tốc |
Bộ nhớ đệm tại trung tâm dữ liệu gần người dùng |
Quy tắc lưu đệm cho HTML nếu cần |
Che IP máy chủ gốc |
DNS trả về IP Cloudflare |
Rà soát subdomain, email, IP cũ |
Chống tấn công |
Mạng Anycast, tường lửa ứng dụng |
Quy tắc tường lửa, giới hạn tần suất |
HTTPS miễn phí |
Chứng chỉ do Cloudflare cấp |
Chọn chế độ SSL phù hợp |
Dự phòng |
Cân bằng tải giữa nhiều máy chủ |
Dịch vụ cân bằng tải riêng |
Cách cấu hình Cloudflare reverse proxy an toàn
Bật đám mây cam chỉ mất vài giây, nhưng cấu hình an toàn cần thêm vài bước. Dưới đây là quy trình ProxyVN khuyến nghị cho website mới đưa lên Cloudflare.
Bước 1: Thêm tên miền và đổi nameserver
Thêm tên miền vào tài khoản Cloudflare, kiểm tra danh sách bản ghi DNS được quét tự động, bổ sung bản ghi còn thiếu, rồi đổi nameserver tại nhà đăng ký tên miền sang hai nameserver Cloudflare cung cấp. Chờ tới khi trạng thái tên miền chuyển sang Active.
Bước 2: Bật proxy cho đúng bản ghi
Bật Proxied cho các bản ghi phục vụ website như tên miền chính và www. Giữ chế độ chỉ DNS cho bản ghi email và các dịch vụ không dùng HTTP. Hãy liệt kê mọi subdomain và quyết định từng cái nên đi qua proxy hay không.
Bước 3: Chọn chế độ SSL phù hợp
Nên dùng chế độ Full hoặc Full strict, nghĩa là kết nối từ Cloudflare về máy chủ gốc cũng được mã hóa. Chế độ Flexible chỉ mã hóa đoạn từ người dùng tới Cloudflare, đoạn về máy chủ gốc vẫn là HTTP thường, dễ gây vòng lặp chuyển hướng và không an toàn. Có thể dùng chứng chỉ origin miễn phí của Cloudflare cài trên máy chủ gốc để đạt chế độ Full strict.
Bước 4: Khóa máy chủ gốc chỉ nhận kết nối từ Cloudflare
Đây là bước nhiều người bỏ qua. Nếu máy chủ gốc vẫn nhận kết nối từ mọi IP, kẻ tấn công biết IP thật có thể đi vòng qua Cloudflare và tấn công thẳng vào máy chủ. Hãy cấu hình tường lửa máy chủ chỉ cho phép cổng 80 và 443 nhận kết nối từ dải IP công bố của Cloudflare.
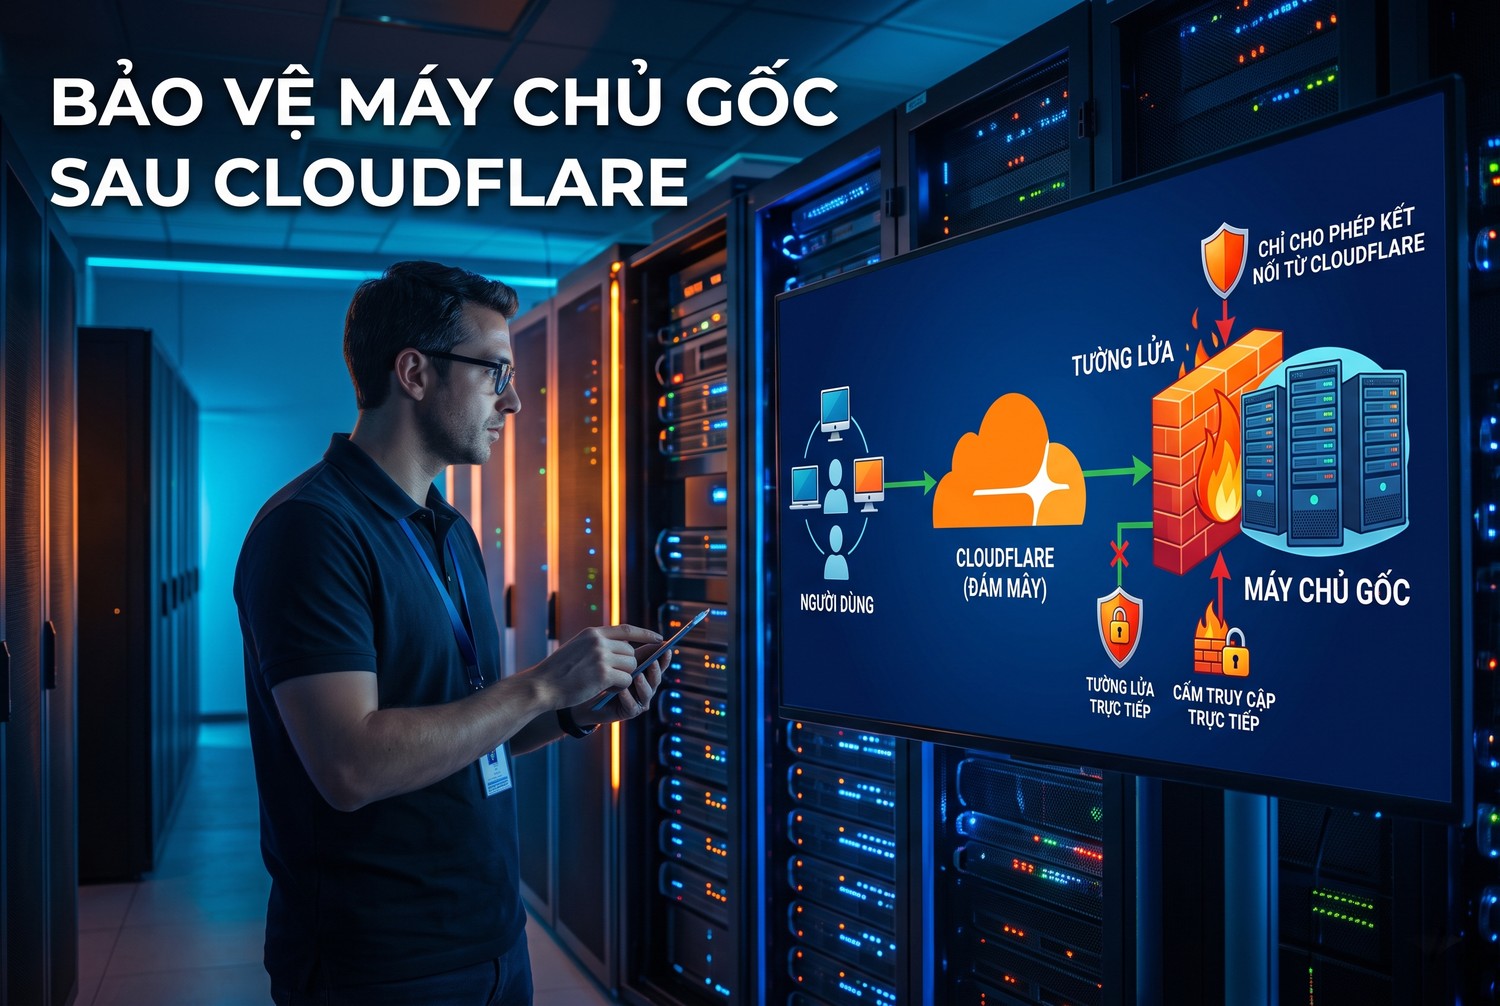
Bảo vệ máy chủ gốc sau Cloudflare
Ví dụ minh họa với tường lửa ufw trên Ubuntu, cho phép một dải IP của Cloudflare truy cập cổng 443:
sudo ufw allow from 173.245.48.0/20 to any port 443 proto tcpLặp lại cho từng dải trong danh sách, sau đó chặn kết nối từ các nguồn còn lại tới cổng 80 và 443. Danh sách dải IP có thể thay đổi theo thời gian, nên cần kiểm tra định kỳ.
Bước 5: Cấu hình ghi nhận IP thật của khách truy cập
Cấu hình máy chủ web đọc header CF-Connecting-IP để nhật ký và ứng dụng ghi nhận đúng IP người dùng. Với Nginx, dùng module real_ip; với Apache, dùng mod_remoteip. Nếu bỏ qua bước này, mọi tính năng chặn IP hay thống kê theo vị trí trong ứng dụng sẽ hoạt động sai.
Bước 6: Thiết lập quy tắc bộ nhớ đệm
Xác định nội dung nào được lưu đệm và trong bao lâu. Tệp tĩnh nên lưu lâu; trang chủ và bài viết có thể lưu ngắn hạn; trang giỏ hàng, tài khoản, quản trị tuyệt nhiên không lưu. Sau mỗi lần thay đổi quy tắc, kiểm tra header cf-cache-status trong phản hồi để xác nhận kết quả.
Phân biệt Cloudflare reverse proxy và proxy đổi IP
Hai loại đều là máy chủ trung gian nhưng phục vụ hai đối tượng khác nhau. Reverse proxy đứng trước website, đại diện cho máy chủ gốc, hỗ trợ lưu đệm và bảo vệ hạ tầng của chủ website.

Phân biệt Cloudflare và Proxy đổi IP
Ngược lại, forward proxy đại diện cho thiết bị của người dùng khi gửi yêu cầu ra Internet. Loại này phục vụ nhu cầu đổi IP, quản lý nhiều phiên làm việc hoặc truy cập nội dung theo khu vực. Bài forward proxy là gì giải thích kỹ cơ chế của loại proxy này.
Tiêu chí |
Reverse proxy Cloudflare |
Forward proxy đổi IP |
|---|---|---|
Đại diện cho |
Máy chủ website |
Người dùng |
Người cấu hình |
Chủ website |
Người dùng hoặc ứng dụng |
Mục đích chính |
Tăng tốc, bảo vệ, che IP máy chủ |
Đổi IP, quản lý tài khoản, xem nội dung theo vùng |
Vị trí trong luồng |
Gần máy chủ đích |
Gần người dùng |
Vì vậy, dùng Cloudflare cho website không thay thế nhu cầu mua proxy riêng cho trình duyệt, phần mềm hay hoạt động quản lý tài khoản. Chọn sai loại proxy sẽ khiến hệ thống không giải quyết đúng vấn đề ban đầu.
Khi dùng proxy đổi IP truy cập website có Cloudflare
Ở chiều ngược lại, anh em dùng forward proxy để truy cập các website đặt sau Cloudflare cũng cần lưu ý. Cloudflare đánh giá danh tiếng của IP truy cập, nên IP proxy kém chất lượng hoặc bị lạm dụng thường xuyên gặp trang xác minh. Chọn proxy có IP sạch, ổn định giúp giảm tình trạng này. Hướng dẫn chọn và thuê proxy phù hợp có trong bài hướng dẫn thuê proxy.
Kinh nghiệm triển khai giúp tránh lỗi phổ biến
Một tình huống thường gặp là quản trị viên bật đám mây cam rồi cho rằng website đã nhanh hơn và máy chủ gốc đã được bảo vệ. Thực tế, quy tắc lưu đệm có thể chưa phù hợp, subdomain vẫn ở chế độ chỉ DNS hoặc IP cũ vẫn còn trên các dịch vụ tra cứu.
Bài học ở đây là hiệu quả phải được đánh giá theo toàn bộ luồng truy cập. Anh em nên kiểm tra lần lượt các yếu tố sau:
- Xác nhận nameserver đã trỏ đúng và trạng thái tên miền là Active.
- Chỉ bật Proxied cho bản ghi đủ điều kiện và cần xử lý lưu lượng web.
- Rà soát bản ghi chỉ DNS, subdomain và dịch vụ có thể làm lộ IP máy chủ gốc.
- Đổi IP máy chủ gốc sau khi chuyển sang Cloudflare nếu IP cũ đã từng công khai.
- Kiểm tra nội dung nào được lưu đệm, nội dung nào vẫn phải gọi về máy chủ.
- Theo dõi lỗi kết nối, chứng chỉ và phản hồi của máy chủ gốc sau khi thay đổi.
Các lỗi thường gặp sau khi bật Cloudflare
- Vòng lặp chuyển hướng: thường do chế độ SSL Flexible kết hợp với máy chủ gốc ép HTTPS. Chuyển sang Full hoặc Full strict để khắc phục.
- Lỗi 521, 522: Cloudflare không kết nối được tới máy chủ gốc, thường do tường lửa chặn IP Cloudflare hoặc máy chủ gốc ngừng hoạt động.
- Lỗi 524: máy chủ gốc nhận kết nối nhưng phản hồi quá chậm, tương tự lỗi 504.
- Người dùng thấy nội dung cũ: quy tắc lưu đệm quá rộng, cần xóa bộ nhớ đệm và điều chỉnh quy tắc.
- Thống kê toàn IP Cloudflare: chưa cấu hình đọc header IP thật.
Anh em không nên xem bộ nhớ đệm là lời giải cho mọi nội dung. Dữ liệu thay đổi theo người dùng hoặc theo phiên cần quy tắc khác với ảnh, CSS và tệp tĩnh.
Cloudflare reverse proxy cho website phục vụ người dùng Việt Nam
Phần lớn tài liệu về Cloudflare được viết cho website quốc tế. Với website có khách hàng chủ yếu ở Việt Nam, có vài điểm riêng cần cân nhắc khi triển khai.
Vị trí máy chủ gốc và trung tâm dữ liệu
Cloudflare có trung tâm dữ liệu tại Việt Nam, nên người dùng trong nước thường kết nối tới máy chủ gần. Tuy nhiên, tuyến đi từ trung tâm dữ liệu Cloudflare về máy chủ gốc phụ thuộc vào nơi đặt máy chủ gốc và cách các nhà mạng kết nối với nhau. Với máy chủ gốc đặt tại Việt Nam, hãy đo thời gian phản hồi trước và sau khi bật proxy ở nhiều nhà mạng khác nhau để chắc rằng không có tuyến vòng ra nước ngoài.
Tận dụng tối đa bộ nhớ đệm
Khi độ trễ tới máy chủ gốc không phải vấn đề lớn, lợi ích chính của Cloudflare với website trong nước nằm ở bộ nhớ đệm và khả năng chống tấn công. Website tin tức, blog hay trang giới thiệu sản phẩm nên thiết lập lưu đệm cả trang HTML trong thời gian ngắn để giảm tải cho máy chủ vào giờ cao điểm.
Website thương mại điện tử
Với cửa hàng trực tuyến, cần đặc biệt cẩn thận với quy tắc lưu đệm. Trang sản phẩm có thể lưu đệm ngắn hạn, nhưng giỏ hàng, thanh toán, tài khoản khách hàng và mọi trang có cookie phiên phải được loại trừ. Một quy tắc sai có thể khiến khách hàng này nhìn thấy giỏ hàng của khách hàng khác, gây sự cố nghiêm trọng về dữ liệu cá nhân.
Kiểm tra từ nhiều nhà mạng
Người dùng Việt Nam truy cập qua Viettel, VNPT, FPT và các nhà mạng di động. Mỗi nhà mạng có tuyến kết nối riêng tới Cloudflare. Khi kiểm tra hiệu năng, nên thử từ nhiều nhà mạng, có thể dùng proxy đặt tại từng nhà mạng để mô phỏng trải nghiệm của khách hàng mà không cần nhiều đường truyền vật lý.
Đối tượng phù hợp với Cloudflare reverse proxy
Giải pháp này phù hợp với website, cửa hàng trực tuyến, blog hoặc ứng dụng web cần tăng tốc, chống tấn công hay giảm áp lực trực tiếp lên máy chủ gốc. Gói miễn phí đã đủ cho phần lớn website nhỏ và vừa, các gói trả phí bổ sung tính năng bảo mật và hỗ trợ cao hơn.
Cloudflare reverse proxy bảo vệ máy chủ của anh em; còn khi cần đổi IP đi ra cho công cụ hay tài khoản, anh em có thể mua proxy tại ProxyVN.
Từ kinh nghiệm hỗ trợ kết nối cho khách hàng, ProxyVN nhận thấy độ ổn định phụ thuộc vào chất lượng mạng, cấu hình đúng và hỗ trợ kịp thời khi có lỗi. Xác định đúng mục tiêu ngay từ đầu giúp anh em tránh mua nhầm dịch vụ và tiết kiệm thời gian triển khai.
Xem thêm:
- Cách Bật Tắt Proxy Cloudflare Để Ẩn IP Host Chuẩn Xác
- Proxy Caching là gì? Giải đáp chi tiết kiến thức mạng
Câu hỏi thường gặp về Cloudflare reverse proxy
Cloudflare có làm website chậm hơn không?
Với phần lớn website, Cloudflare giúp nhanh hơn nhờ bộ nhớ đệm và mạng toàn cầu. Một số trường hợp hiếm, như máy chủ gốc đặt tại Việt Nam và người dùng chủ yếu ở Việt Nam nhưng trang không được lưu đệm, có thể thêm một chút độ trễ do đi vòng qua trung tâm dữ liệu. Hãy đo trước và sau khi bật để đánh giá.
Bật Cloudflare có ẩn được mọi dấu vết IP máy chủ không?
Không tự động. Cần rà soát subdomain, email, lịch sử DNS và khóa tường lửa máy chủ gốc chỉ nhận kết nối từ Cloudflare. Nếu IP cũ đã từng công khai, nên đổi sang IP mới.
Có thể dùng Cloudflare cho dịch vụ không phải website không?
Proxy miễn phí chủ yếu hỗ trợ HTTP và HTTPS. Các dịch vụ khác như máy chủ trò chơi hay SSH cần sản phẩm riêng của Cloudflare hoặc giải pháp khác.
Cloudflare reverse proxy tạo lớp trung gian giữa người dùng và máy chủ gốc, hỗ trợ bảo mật, lưu đệm, phân phối tải và mã hóa SSL. Anh em cần phân biệt rõ với proxy đổi IP và cấu hình đầy đủ để tận dụng hết lợi ích. Khi cần kết nối ổn định cho các nhu cầu đổi IP, hãy liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để được tư vấn.


